
CNN और BBC जैसी 178 वेबसाइट्स पर साइबर हमला: Optimizely के जरिए फैला Malware, iPhone यूजर्स भी थे निशाने पर
10 Min Read
Category: Cybersecurity
मुख्य तथ्य (Investigation Summary)
- घटना: 16 नवंबर 2026 को Optimizely Web प्लेटफॉर्म से जुड़ा बड़ा Supply Chain Attack सामने आया।
- दायरा: Report URI की जांच के अनुसार 178 संगठनों (CNN, BBC, Zoom, IKEA, HSBC आदि) की 188 JavaScript snippets प्रभावित हुईं।
- कमजोरी: Optimizely Experimentation के account signup flow की खामी से Project JavaScript में मालिशियस कोड डाला गया।
- वास्तविक असर: ~$7,040 की क्रिप्टो चोरी की पुष्टि हुई; सभी 178 कंपनियों के आंतरिक सर्वर या हर विज़िटर का iPhone हैक नहीं हुआ।
Latest Update – November 17, 2026 (आधिकारिक पुष्टि)
- आधिकारिक पुष्टि: Optimizely ने पुष्टि की कि हमलावरों ने उसके Experimentation Account Signup Flow की एक कमजोरी का उपयोग कर केवल प्रभावित ग्राहक प्रोजेक्ट्स में अनधिकृत JavaScript जोड़ी थी (सभी Optimizely ग्राहक प्रभावित नहीं थे)।
- सुधार और सुरक्षा कदम: Optimizely ने बताया कि इस कमजोरी को फिक्स कर दिया गया है, प्रभावित प्रोजेक्ट्स से मालिशियस कोड हटा दिया गया है और प्रभावित अकाउंट्स को सुरक्षित करने तथा घटना के समाधान के लिए कदम उठाए गए हैं।
- शोधकर्ताओं के निष्कर्ष से अंतर: कंपनी की आधिकारिक पुष्टि मुख्य रूप से इस कमजोरी, कोड हटाने और अकाउंट सुरक्षा तक सीमित है, जबकि 178 संगठनों, 188 स्निपेट्स व पेलोड व्यवहार के विस्तृत आंकड़े Report URI जैसे थर्ड-पार्टी सुरक्षा शोधकर्ताओं की स्वतंत्र जांच पर आधारित हैं।
1. आखिर क्या हुआ?
कल्पना कीजिए, आप CNN या BBC जैसी किसी भरोसेमंद वेबसाइट पर खबर पढ़ रहे हैं। आपको लगता है कि आप एक सुरक्षित वेबसाइट पर हैं, लेकिन उसी समय उसके पीछे चल रही किसी Third-Party JavaScript में malicious code मौजूद हो सकती है। 16 नवंबर 2026 को साइबर सुरक्षा जगत में ऐसा ही एक बड़ा Optimizely Cyber Attack सामने आया, जिसे शोधकर्ताओं ने OPTIMJACK नाम दिया।
इस हमले में साइबर अपराधियों ने सीधे CNN, BBC या HSBC के सर्वर नहीं तोड़े। इसके बजाय उन्होंने Optimizely Web—एक लोकप्रिय वेबसाइट टेस्टिंग प्लेटफॉर्म—में मौजूद कमजोरी का उपयोग कर कस्टमर प्रोजेक्ट्स की JavaScript फाइलों में मालिशियस कोड जोड़ दिया। चूंकि सैकड़ों बड़ी वेबसाइट्स Optimizely से स्क्रिप्ट लोड करती हैं, इसलिए उनके विज़िटर्स के ब्राउज़र तक अनजाने में मालवेयर लोडर पहुंच गया। यह मामला हर इंटरनेट यूजर और IT टीम के लिए अहम है क्योंकि यह दिखाता है कि एक बाहरी वेंडर की कमजोरी पूरे वेब इकोसिस्टम को जोखिम में डाल सकती है।
2. Optimizely क्या है और वेबसाइट्स इसे क्यों उपयोग करती हैं?
Optimizely एक प्रमुख डिजिटल एक्सपीरियंस प्लेटफॉर्म है जिसका उपयोग कंपनियां Website Experimentation, A/B Testing (एक ही पेज के दो डिज़ाइन टेस्ट करना) और Website Personalization (यूजर के अनुसार कंटेंट दिखाना) के लिए करती हैं। मुख्य कोड को बार-बार बदलने के बजाय टीमें साइट पर Optimizely की एक Third-Party JavaScript स्क्रिप्ट लगा देती हैं।
सरल उदाहरण: जब आप कोई वेबसाइट खोलते हैं, तो आपका ब्राउज़र cdn.optimizely.com से बाहरी JavaScript डाउनलोड कर रन करता है। ब्राउज़र इस स्क्रिप्ट को वेबसाइट का ही हिस्सा मानता है, इसलिए वह स्क्रिप्ट पेज के फॉर्म, कुकीज़ और क्लिपबोर्ड तक पहुंच सकती है।
3. साइबर हमले की शुरुआत कैसे हुई?
BleepingComputer और Optimizely के आधिकारिक अपडेट के अनुसार, Optimizely ने पुष्टि की कि हमलावरों ने Experimentation Account Signup Flow की एक कमजोरी का दुरुपयोग कर प्रभावित ग्राहक प्रोजेक्ट्स में अनधिकृत JavaScript जोड़ी। हालांकि, हमलावरों ने प्रभावित प्रोजेक्ट्स तक एक्सेस कैसे हासिल किया या इसे अलग-अलग प्रोजेक्ट्स में कैसे फैलाया (propagated), इसका पूरा तकनीकी तंत्र (technical mechanism) अभी तक सार्वजनिक रूप से स्थापित या उजागर नहीं हुआ है।
उन्होंने projectJS के भीतर अपना मालिशियस लोडर डाल दिया। चूंकि यह कोड Optimizely के असली Content Delivery Network (cdn.optimizely.com) और वैध SSL सर्टिफिकेट के जरिए सर्व हुआ, इसलिए ब्राउज़र व पारंपरिक सुरक्षा प्रणालियों को तुरंत किसी बाहरी घुसपैठ का संदेह नहीं हुआ।
4. पूरा Attack Flow – Step by Step
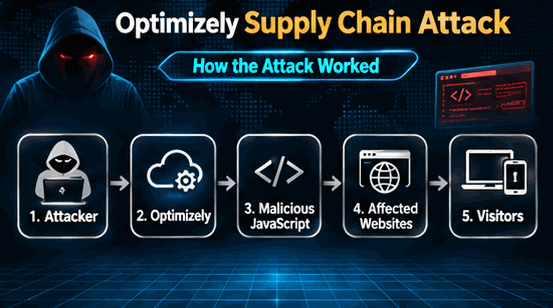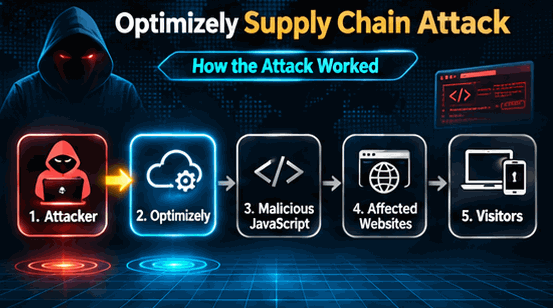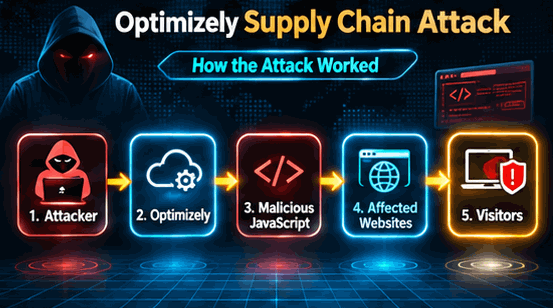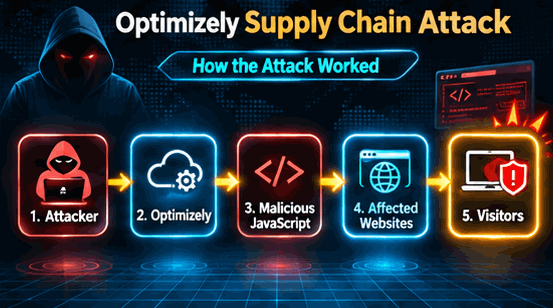
- हमलावर ने Optimizely signup flow की कमजोरी का उपयोग कर अनधिकृत एक्सेस प्राप्त किया।
- प्रभावित ग्राहक प्रोजेक्ट्स के
projectJSहिस्से में मालिशियस लोडर इंजेक्ट किया गया। - पीड़ित संगठनों की वेबसाइट्स ने Optimizely CDN से हमेशा की तरह स्क्रिप्ट लोड की।
- विज़िटर्स के ब्राउज़र में स्क्रिप्ट चली और बाहरी डोमेन
1688360[.]cc/track.jsसे मुख्य पेलोड खींचा गया। - डिवाइस के अनुसार क्रिप्टो क्लिपर, कार्ड स्किमर या iOS के लिए
boot.jsजैसे अतिरिक्त पेलोड भेजने का प्रयास हुआ।
5. CNN, BBC सहित 178 Organisations कैसे प्रभावित हुईं?
Report URI ने 1,600 से ज्यादा Optimizely स्क्रिप्ट्स स्कैन कर पाया कि 178 संगठनों से जुड़े 188 JavaScript snippets में मालिशियस कोड मौजूद था। इसमें CNN, BBC, Fox News, Zoom, Salesforce, GitLab, IKEA, HSBC, Equifax, Air France-KLM, Ledger और Peacock जैसी साइट्स शामिल थीं।
इसे सीधे सर्वर हैकिंग समझना गलत होगा। यह एक थर्ड-पार्टी Supply Chain Risk था—अर्थात इन 178 कंपनियों के आंतरिक नेटवर्क हैक नहीं हुए थे। विज़िटर का वास्तविक जोखिम इस बात पर निर्भर था कि स्क्रिप्ट डिलीवर हुई या नहीं, ब्राउज़र ने उसे चलाया या CSP ने ब्लॉक कर दिया, और पेज पर पेमेंट या क्रिप्टो गतिविधि हो रही थी या नहीं।
| Security Event | Meaning (स्पष्ट अर्थ) |
|---|---|
| Malicious script injected | थर्ड-पार्टी Optimizely प्रोजेक्ट स्निपेट से छेड़छाड़ हुई। |
| Script delivered | वेबसाइट विज़िटर के ब्राउज़र तक संशोधित स्क्रिप्ट पहुंची। |
| Script executed | ब्राउज़र ने मालिशियस कोड को रन किया (सख्त CSP इसे रोक सकती है)। |
| Data stolen | डेटा या क्रिप्टो की पुष्टि हुई चोरी—जो हर विज़िटर के साथ नहीं हुई। |
6. Malware क्या-क्या कर सकता था?
The Hacker News के अनुसार, इंजेक्ट किए गए पेलोड में छह प्रमुख दुर्भावनापूर्ण क्षमताएं देखी गईं। हर क्षमता हर वेबसाइट पर लागू नहीं हुई:
1. Credit Card Skimming
यह फॉर्म से कार्ड डेटा चुराने की तकनीक है। स्क्रिप्ट सीधे पेज के HTML पेमेंट फ़ील्ड्स से कार्ड नंबर व CVV पढ़ सकती थी (हालांकि Stripe/Adyen जैसे बाहरी hosted frames सुरक्षित थे)। इससे वित्तीय धोखाधड़ी का खतरा रहता है; बचाव के लिए वर्चुअल कार्ड व बैंक अलर्ट उपयोग करें।
2. Browser Cookie Theft
ब्राउज़र में मौजूद असुरक्षित (गैर-HttpOnly) कुकीज़ को document.cookie से पढ़कर चुराने की कोशिश। इससे यूजर की पहचान व लॉगिन प्राथमिकताएं लीक हो सकती हैं। नियमित लॉगआउट व कुकी क्लियर करना जोखिम घटाता है।
3. Session Information Theft
localStorage या sessionStorage में रखे सक्रिय सेशन टोकन चुराना, जिससे पासवर्ड बिना भी अकाउंट हाईजैक का जोखिम बनता है। Multi-Factor Authentication (MFA) और सक्रिय सेशन revoke करना इससे बचाता है।
4. Cryptocurrency Wallet Address Manipulation
यह सबसे सक्रिय और पुष्ट खतरा रहा। स्क्रिप्ट कॉपी किए गए Bitcoin, Ethereum या Solana वॉलेट एड्रेस को हमलावर के पते से बदल देती थी, जिससे लगभग $7,040 की पुष्टि हुई चोरी दर्ज की गई। भेजने से पहले हमेशा रिसीविंग एड्रेस को हार्डवेयर वॉलेट पर जांचें।
5. Browser Screenshot Capture
ब्राउज़र टैब में दिख रहे वेबपेज का स्नैपशॉट लेकर बाहरी सर्वर पर भेजने की क्षमता, जो विशेष रूप से कुछ बदलावों के बाद सक्रिय देखी गई। इससे स्क्रीन की निजी जानकारी उजागर हो सकती है; अनावश्यक टैब खुले न रखें।
6. Additional Malicious Payload Delivery
यूजर का डिवाइस जांचकर आगे का कोड लोड करना—विशेषकर Apple यूजर्स को .icu डोमेन से boot.js के जरिए एक्सप्लॉइट किट भेजने की कोशिश की गई। OS व ब्राउज़र अपडेट रखना सबसे प्रभावी सुरक्षा है।
7. iPhone Users को कैसे Target किया गया? (Coruna और DarkSword)
Times of India और Reuters रिपोर्ट के अनुसार, इस हमले में iPhone और iPad विज़िटर्स को iOS Exploit Kit भेजने का प्रयास हुआ। एक्सप्लॉइट किट वेब ब्राउज़र (Safari/WebKit) की कमजोरियों के सहारे डिवाइस के सैंडबॉक्स को तोड़ने वाला पैकेज होता है। इस अभियान में Coruna और DarkSword से जुड़े लोडर्स की पहचान हुई।
जब कोई iOS डिवाइस प्रभावित साइट पर आता, तो ये मालिशियस स्क्रिप्ट्स OS वर्जन जांचकर boot.js के जरिए iOS exploit-related payloads डिलीवर करने की क्षमता रखती थीं। अनपैच्ड और पुराने iOS वर्जन पर जोखिम अधिक रहता है, जबकि Apple के सुरक्षा अपडेट्स इन कमजोरियों को पहले ही बंद कर चुके हैं। स्पष्ट रूप से समझें: किसी एक्सप्लॉइट पेलोड को डिलीवर करने का प्रयास इस बात को साबित नहीं करता कि iPhone सफलतापूर्वक हैक (compromise) हो गया है। प्रभावित वेबसाइट्स पर जाने वाले सभी iPhone यूजर्स हैक नहीं हुए, और वास्तव में कितने iPhones सफलतापूर्वक प्रभावित हुए इसकी कोई पुष्ट या आधिकारिक संख्या उपलब्ध नहीं है।
| Parameter | Coruna | DarkSword |
|---|---|---|
| Purpose | मार्च 2026 में सामने आया मल्टी-चेन iOS एक्सप्लॉइट फ्रेमवर्क (वाटरिंग-होल व क्रिप्टो चोरी अभियानों से जुड़ा)। | GTIG, Lookout व iVerify द्वारा रिपोर्ट किया गया फुल-चेन Safari-आधारित iOS एक्सप्लॉइट किट। |
| Targeted iOS versions | iOS 13.0 से iOS 17.2.1 (पुराने वर्जन, Apple द्वारा पैच किए जा चुके)। | iOS 18.4 से iOS 18.7 के अनपैच्ड बिल्ड (Apple ने iOS 18.7.7 व नए वर्जन में पैच किए)। |
| Exploit capabilities | 20+ कमजोरियों की कई एक्सप्लॉइट चेन, डेटा चोरी व सिस्टम एक्सेस का प्रयास। | 6 कमजोरियों की चेन; सैंडबॉक्स एस्केप, PAC/TPRO बायपास व इन-मेमोरी इम्प्लांट (GHOSTBLADE आदि)। |
8. क्या सिर्फ CNN या BBC खोलने से iPhone Hack हो सकता है?
सीधा जवाब: नहीं, केवल वेबसाइट खोलने से हर iPhone हैक नहीं होता। किसी वेबपेज पर मालिशियस जावास्क्रिप्ट का चलना और पूरे ऑपरेटिंग सिस्टम का हैक होना दो अलग स्तर हैं। आधुनिक Safari और iOS में सख्त सैंडबॉक्स व मेमोरी सुरक्षा होती है। सफल एक्सप्लॉइट के लिए डिवाइस का पुराना व अनपैच्ड होना, पेलोड का बिना ब्लॉक हुए चलना और पूरी चेन का सफल होना आवश्यक है। इसलिए संभावित रूप से टारगेट होना (targeted visitor) और सचमुच शिकार बनना (confirmed victim) एक नहीं हैं।
9. Attack Timeline (16–17 नवंबर 2026)
| समय (UTC) | सत्यापित घटनाक्रम |
|---|---|
| 16 नव., ~04:21 UTC | Optimizely प्रोजेक्ट स्क्रिप्ट्स में अनधिकृत कोड इंजेक्शन की पहली टेलीमेट्री दर्ज हुई। |
| 16 नव. (~17 घंटे) | अभियान सक्रिय रहा; 1688360[.]cc/track.js और मोबाइल लोडर्स अपडेट होते रहे। |
| 16 नव., ~19:25 UTC | ऑन-चेन विश्लेषण में क्रिप्टो क्लिपर से लगभग $7,040 की चोरी रिकॉर्ड हुई। |
| 16 नव., ~20:56 – 21:52 UTC | Report URI ने तेज़ क्लीनअप ट्रैक किया; 188 संक्रमित JavaScript snippets में से केवल 1 में malicious code बचा था। |
| 16 नव. रात – 17 नव. UTC | Optimizely ने बग पैच किया, टोकन/सेशन रद्द किए, कोड हटाया व ग्राहकों को सूचित किया। |
10. आम Users खुद को कैसे सुरक्षित रखें?
Windows Users
- Windows OS व Chrome, Edge या Firefox तुरंत अपडेट करें।
- भरोसेमंद Endpoint Protection सक्रिय रखें।
- संदिग्ध डाउनलोड से बचें और बैंक खाते मॉनिटर करें।
iPhone Users
- लेटेस्ट iOS सुरक्षा अपडेट व Safari तुरंत इंस्टॉल करें।
- अनजान configuration profiles से बचें और Apple Account जांचें।
- हाई-रिस्क यूजर्स ही Lockdown Mode का उपयोग करें।
Android Users
- Android security updates व ब्राउज़र अप-टू-डेट रखें।
- अज्ञात स्रोतों से ऐप्स इंस्टॉल न करें।
- ऐप परमिशन जांचें और Google Play Protect ऑन रखें।
सभी यूजर्स (All Users)
- MFA सक्षम करें, संदिग्ध सेशन revoke करें।
- एक्सपोज़र संदेह पर साफ डिवाइस से पासवर्ड बदलें।
- कार्ड संदिग्ध लगे तो तुरंत बैंक को सूचित करें।
11. Organisations और IT Security Teams को क्या करना चाहिए?
| Security Control | Recommended Implementation |
|---|---|
| Third-Party Risk Management | बाहरी वेंडर्स और स्क्रिप्ट इंटीग्रेशन का नियमित सुरक्षा ऑडिट करें। |
| Content Security Policy (CSP) | script-src व connect-src से अनधिकृत स्क्रिप्ट व डेटा ट्रांसफर सीमित करें। |
| Subresource Integrity (SRI) | जहां लागू हो, स्थिर (static) बाहरी स्क्रिप्ट्स की हैश अखंडता जांचें। |
| EDR | एंडपॉइंट्स पर संदिग्ध ब्राउज़र व्यवहार व प्रक्रियाओं की निगरानी करें। |
| SIEM | असामान्य DNS और आउटबाउंड ट्रैफिक लॉग्स को कोरिलेट करें। |
| Firewall | पुष्ट किए गए मालिशियस IOCs (जैसे 1688360[.]cc) को नेटवर्क स्तर पर ब्लॉक करें। |
| DNS Security | संदिग्ध या नए डोमेन रेज़ोल्यूशन (.cc, .icu) पर रीयल-टाइम मॉनिटरिंग लगाएं। |
| DLP | संवेदनशील डेटा के अनधिकृत एक्सफिल्ट्रेशन की जांच करें। |
| Vulnerability Management | एप्लिकेशन और थर्ड-पार्टी निर्भरताओं की नियमित जांच करें। |
| Backup Security | आइसोलेटेड व अपरिवर्तनीय (immutable) बैकअप सुरक्षित रखें। |
| Access Control | वेंडर अकाउंट्स पर Least Privilege और MFA लागू करें। |
CSP और SRI की सीमाएं: केवल किसी भरोसेमंद CDN डोमेन को whitelist करने मात्र से यह गारंटी नहीं मिलती कि उससे आने वाली JavaScript सुरक्षित ही होगी। जहां तकनीकी रूप से लागू हो सके, वहां Subresource Integrity (SRI) यह जांचने में मदद करती है कि स्क्रिप्ट अपेक्षित cryptographic hash से मेल खाती है या नहीं। इसलिए सख्त Content Security Policy (CSP) और निरंतर third-party script monitoring को एक साथ अपनाया जाना चाहिए। हालांकि, CSP और SRI दोनों की अपनी कार्यान्वयन सीमाएं (जैसे डायनामिक स्क्रिप्ट्स पर SRI का लागू न होना और अनुमत CDN से आने वाला कोड) हैं, अतः इन्हें supply-chain attacks के पूर्ण समाधान के रूप में नहीं देखा जाना चाहिए।
12. IT Teams के लिए Incident Response Checklist
- संभावित प्रभावित यूजर्स की पहचान कर ब्राउज़र व प्रॉक्सी लॉग्स जांचें।
- पुष्ट IOCs (
1688360[.]cc, संदिग्ध.icuडोमेन), DNS और आउटबाउंड कनेक्शन खोजें। - संदिग्ध ब्राउज़र गतिविधि, EDR अलर्ट और DLP अलर्ट की समीक्षा करें।
- असामान्य सेशन revoke करें और केवल संदिग्ध/पुष्ट एक्सपोज़र पर ही क्रेडेंशियल रीसेट करें।
- फॉरेंसिक साक्ष्य सुरक्षित रखकर निष्कर्षों का दस्तावेजीकरण व क्लीनअप सत्यापित करें।
13. इस Attack से हमें क्या सीख मिलती है?
- भरोसेमंद वेबसाइट्स भी थर्ड-पार्टी स्क्रिप्ट्स के जरिए हमलावर डिलीवरी चैनल बन सकती हैं।
- Third-Party JavaScript सीधे आपके Attack Surface का हिस्सा है, इसलिए Vendor Security ही Enterprise Security है।
- ब्राउज़र सुरक्षा, आउटबाउंड ट्रैफिक और स्क्रिप्ट व्यवहार की निरंतर निगरानी सप्लाई-चेन सुरक्षा के लिए अनिवार्य है।
14. निष्कर्ष (Conclusion)
नवंबर 2026 का Optimizely Cyber Attack यह स्पष्ट करता है कि आपकी वेबसाइट सुरक्षित होने का मतलब यह नहीं है कि आपकी वेबसाइट पर चलने वाली हर Third-Party Script भी सुरक्षित है। आज के दौर में Cybersecurity केवल अपने Server और Firewall की सुरक्षा नहीं, बल्कि उन सभी बाहरी सेवाओं की सुरक्षा भी है जिन पर आपका Infrastructure भरोसा करता है।
FAQs – Optimizely Cyber Attack से जुड़े प्रमुख सवाल
1. क्या CNN और BBC के अपने सर्वर हैक हुए थे?
नहीं। यह एक थर्ड-पार्टी सप्लाई चेन हमला था जिसमें 178 संगठनों के आंतरिक सर्वर नहीं, बल्कि Optimizely Web के प्रोजेक्ट स्क्रिप्ट्स प्रभावित हुए थे।
2. हमलावरों को Optimizely में एक्सेस कैसे मिला?
हमलावरों ने Optimizely Experimentation account signup flow की कमजोरी का उपयोग कर Project JavaScript में मालिशियस कोड इंजेक्ट किया।
3. क्या सभी iPhone विज़िटर्स हैक हो गए?
नहीं। Coruna और DarkSword एक्सप्लॉइट किट भेजने का प्रयास हुआ, पर बड़े पैमाने पर iPhone हैक होने की पुष्टि नहीं हुई है; अपडेटेड iOS डिवाइस सुरक्षित हैं।
4. क्या वास्तविक डेटा या पैसे की चोरी की पुष्टि हुई?
हां, ब्लॉकचेन ट्रैकिंग से क्रिप्टो-क्लिपर के जरिए लगभग $7,040 की क्रिप्टो चोरी की पुष्टि हुई, हालांकि हर विज़िटर प्रभावित नहीं हुआ।
5. क्या CSP ऐसे हमले को पूरी तरह रोक सकती है?
Whitelisted CDN से कोड लोड हो सकता है, लेकिन सख्त script-src व connect-src नियम बाहरी डोमेन (1688360[.]cc) पर डेटा चोरी रोक सकते हैं।
Verified Sources & External References
- ➔ Report URI: World’s Largest Brands Infected With Malware Via Optimizely
- ➔ BleepingComputer: Optimizely supply chain attack infects major brands’ sites with malware
- ➔ The Hacker News: Hijacked Optimizely Scripts Served Card Skimmers & iOS Exploits
- ➔ Optimizely Official: Status Dashboard | Security Announcements
- ➔ Times of India & Reuters: Times of India | Reuters Syndicated Report
- ➔ Apple Docs: Apple Security Releases | About Lockdown Mode
Editorial Fact-Check Note: 17 नवंबर 2026 तक हमलावर की पहचान, उद्देश्य और Optimizely signup flow बग की आंतरिक कोड कार्यप्रणाली सार्वजनिक नहीं हुई है, अतः लेख में कोई अनुमान नहीं जोड़ा गया है।